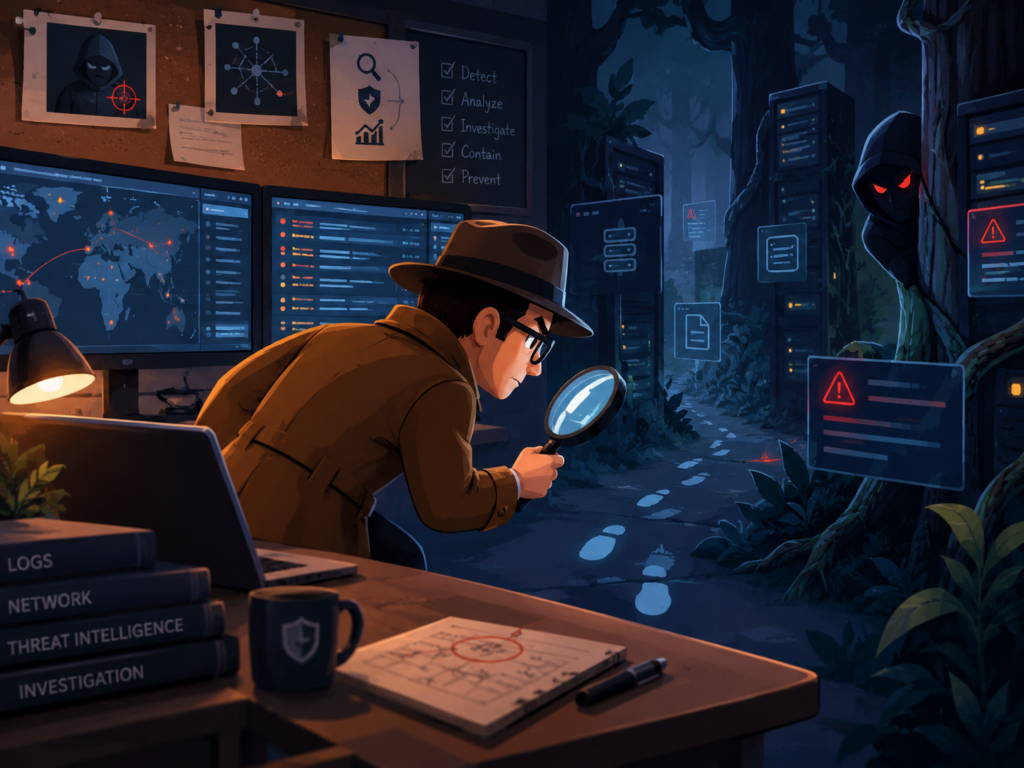
شکار تهدید (Threat Hunting) به فرایند جستوجوی فعال و پیشگیرانه برای یافتن تهدیدات سایبری گفته میشود که ممکن است بهصورت مخفیانه و بدون شناسایی در یک شبکه حضور داشته باشند. در این روش، تحلیلگران امنیتی منتظر نمیمانند تا یک هشدار امنیتی ایجاد شود؛ بلکه فرض را بر این میگذارند که ممکن است مهاجم از قبل وارد محیط شده باشد و توانسته باشد از لایههای اولیه امنیتی مانند Endpoint عبور کند. شکار تهدید با بررسی عمیق محیط، به دنبال مهاجمان مخربی میگردد که در سایه فعالیت میکنند و هدفش شناسایی این فعالیتهای مخفیانه پیش از آن است که مهاجم فرصت آسیب گسترده به عملیات سازمان را پیدا کند.
با افزایش پیچیدگی شبکهها، پیچیدگی و پیشرفت مهاجمان و جرایم سایبری نیز افزایش یافته است. به همین دلیل، Threat Hunting امروزه به یکی از بخشهای مهم و بهسرعت در حال رشد در حوزه امنیت سایبری تبدیل شده است. در تحلیل تهدید، معمولاً سه عامل نیت مخرب (Malicious Intent)، توانایی انجام حمله (Capability) و فرصت انجام حمله (Opportunity) از عوامل مؤثر در شکلگیری یک تهدید محسوب میشوند.
نکته: در ادامه این مقاله، برای یکدستی، عمدتاً از معادل انگلیسی «Threat Hunting» استفاده میشود.
چه کسی Threat Hunting را انجام میدهد؟
Threat Hunting معمولاً توسط متخصصان امنیت سایبری، Threat Hunterها و اعضای تیمهای SOC (مرکز عملیات امنیت) و Incident Response (پاسخ به رخداد) انجام میشود. بسیاری از سازمانها در تیمهای IT فعلی خود، نیروی متخصص یا زمان کافی برای انجام Threat Hunting ندارند. بنابراین اگر برای انجام این فعالیتها به نیروی متخصص یا منابع اضافی نیاز باشد، سازمان باید این موضوع را از ابتدا مشخص و تأمین کند.
روشهای شکار تهدیدات
شکارچیان تهدید این فرض را در نظر میگیرند که مهاجمان ممکن است از قبل وارد سیستم شده باشند. بنابراین، آنها تحقیقات خود را آغاز میکنند تا رفتارهای غیرعادیای را پیدا کنند که میتواند نشاندهنده وجود فعالیت مخرب باشد. آغاز این تحقیقات معمولاً در سه دسته اصلی قرار میگیرد:
۱. بررسی مبتنی بر فرضیه (Hypothesis-Based)
این بررسیها زمانی آغاز میشوند که اطلاعات جدیدی درباره یک تهدید، حمله یا رفتار مهاجمان به دست آمده باشد. این اطلاعات میتوانند از منابع مختلفی مانند حملات اخیر، آسیبپذیریهای جدید (Vulnerabilities)، TTPهای جدید و گزارشهای اطلاعات تهدید (Threat Intelligence) جمعآوری شوند. این دادهها اطلاعات ارزشمندی درباره جدیدترین تاکتیکها، تکنیکها و رویههای مهاجمان (TTPs) در اختیار تحلیلگران قرار میدهند و میتوانند مبنایی برای ایجاد یک فرضیه شکار (Hunting Hypothesis) باشند. شکارچیان تهدید بررسی میکنند که آیا رفتارهای خاص مربوط به آن مهاجم در محیط سازمان خودشان نیز مشاهده میشود یا خیر. در صورت مشاهده چنین رفتارهایی، تحلیلگران بررسیهای بیشتری انجام میدهند تا مشخص شود آیا این فعالیتها نشاندهنده یک تهدید واقعی هستند یا یک رفتار مجاز و عادی.
۲. بررسی بر اساس شاخصهای شناختهشده نفوذ یا حمله (IOC/IOA-Based)
در این روش، شکار تهدیدات از اطلاعات تهدید تاکتیکی استفاده میکند تا شاخصهای IOC و IOA شناختهشده مرتبط با تهدیدات جدید را جمعآوری و دستهبندی کند. این شاخصها سپس بهعنوان محرک یا Trigger مورد استفاده Threat Hunterها قرار میگیرند تا حملات مخفی احتمالی یا فعالیتهای مخرب در حال انجام را شناسایی کنند.
۳. بررسی با استفاده از تحلیلهای پیشرفته و یادگیری ماشین (Advanced Analytics & ML)
روش سوم، تحلیل قدرتمند دادهها و یادگیری ماشین (Machine Learning) را با یکدیگر ترکیب میکند تا حجم بسیار زیادی از اطلاعات را بررسی کنند. هدف این است که ناهنجاریها (Anomalies) یا رفتارهای غیرعادیای شناسایی شوند که ممکن است نشاندهنده وجود فعالیت مخرب باشند. این ناهنجاریها بهعنوان سرنخهای شکار (Hunting Leads) در نظر گرفته میشوند و سپس توسط تحلیلگران متخصص مورد بررسی قرار میگیرند تا تهدیدات مخفی و پنهان شناسایی شوند.
مراحل شکار تهدیدات
مرحله ۱: محرک (Trigger)
محرک (Trigger) نقطهای است که باعث شروع فرایند Threat Hunting میشود. این محرک میتواند یک هشدار امنیتی، یک ناهنجاری، یک IOC شناختهشده، اطلاعات جدید Threat Intelligence یا حتی یک فرضیه درباره فعالیت مهاجم باشد. گاهی اوقات، یک فرضیه درباره یک تهدید جدید میتواند بهعنوان Trigger برای شروع Threat Hunting استفاده شود.
مرحله ۲: بررسی (Investigation)
در این مرحله Threat Hunter با استفاده از فناوریهایی مانند EDR (Endpoint Detection and Response) بهصورت عمیق سیستمهای مشکوک را بررسی میکند تا مشخص شود آیا سیستم موردنظر Compromise (به خطر افتادن یا نفوذ به سیستم) شده است یا خیر. بررسی تا زمانی ادامه پیدا میکند که مشخص شود فعالیت مشاهدهشده مخرب نیست (Benign) و رفتار طبیعی بوده است، یا یک تصویر کامل از رفتار مخرب مهاجم به دست بیاید.
مرحله ۳: رفع و مقابله (Resolution)
در این مرحله، اطلاعات مربوط به فعالیت مخرب شناساییشده در اختیار تیمهای عملیات و امنیت قرار میگیرد. این تیمها میتوانند بر اساس اطلاعات بهدستآمده به رخداد امنیتی پاسخ بدهند، تهدید را کاهش یا مهار (Mitigate) کنند، فعالیت مهاجم را متوقف کنند و اقدامات لازم برای جلوگیری از تکرار حمله را انجام دهند.
انواع شکار تهدیدات
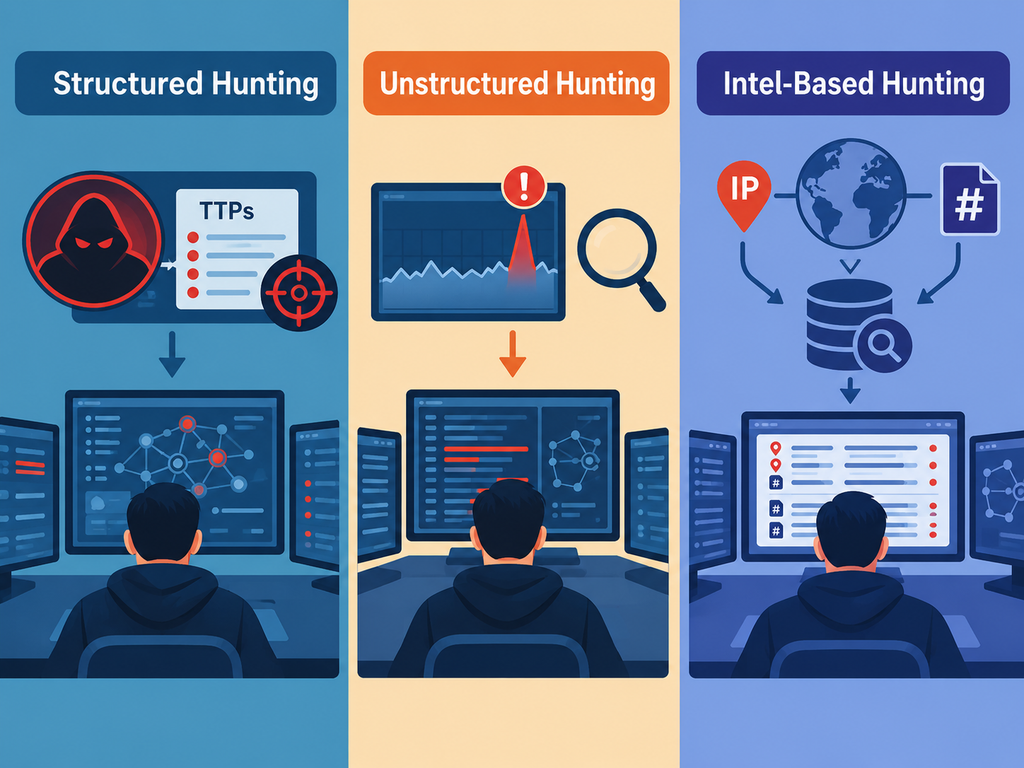
Threat Threat Hunting را میتوان بر اساس نحوه شروع و منبع اطلاعات مورد استفاده، به روشهای مختلفی دستهبندی کرد:
- شکار ساختاریافته (Structured Hunting): در این نوع، شکار بر اساس شاخصهای مشخص حمله (IOA) و اطلاعات تهدید از پیش تعیینشده (Pre-defined Threat Intelligence) انجام میشود.
- شکار بدون ساختار (Unstructured Hunting): بر اساس یک تغییر قابلتوجه یا ناهنجاری (Anomaly) در رفتار عادی شبکه آغاز میشود. ابتدا یک Baseline از رفتار معمول شبکه وجود دارد. اگر رفتار شبکه از این الگوی معمول فاصله بگیرد، Threat Hunter آن رویداد را بررسی میکند.
- شکار مبتنی بر اطلاعات تهدید (Intel-Based Hunting): در این روش از اطلاعات امنیتی بهاشتراکگذاشتهشده و منابع Global Security Intelligence استفاده میشود.
تفاوت Threat Hunting و Threat Intelligence
Threat Hunting و Threat Intelligence دو مفهوم مرتبط در امنیت سایبری هستند، اما وظایف متفاوتی دارند.
Threat Hunting فرایندی فعال برای جستوجو، شناسایی و تحلیل رفتار مهاجمان، شواهد حملات سایبری و فعالیتهای مشکوک در محیط سازمان است Threat Hunter با بررسی دادهها و لاگهای امنیتی، فرضیههای مختلف را آزمایش میکند تا مشخص شود آیا مهاجم یا فعالیت مخربی در محیط سازمان وجود دارد یا خیر. در مقابل، Threat Intelligence به اطلاعات جمعآوریشده و تحلیلشده درباره تهدیدات سایبری، مهاجمان، روشهای حمله و شاخصهای مرتبط با آنها گفته میشود. این اطلاعات میتوانند شامل IOCها، TTPها، اطلاعات مربوط به گروههای مهاجم، آسیبپذیریها و الگوهای حملات باشند. سازمانها میتوانند از این اطلاعات برای بهبود فرایندهای امنیتی و ایجاد فرضیههای جدید برای Threat Hunting استفاده کنند.
Threat Hunting رویکردی فعال و پیشگیرانه برای شناسایی تهدیدات پنهانی است که از لایههای امنیتی سنتی عبور کردهاند. این رویکرد با تکیه بر Threat Intelligence، تحلیل لاگ و بررسی ناهنجاریها، فعالیتهای مشکوک را پیش از گسترش حمله شناسایی میکند. ابزارهایی مانند SIEM و EDR در جمعآوری و همبستگی دادههای امنیتی نقش کلیدی دارند و فناوری SDN بهعنوان بستری توانمندساز، با مدیریت متمرکز شبکه، دید و کنترل بیشتری بر ترافیک فراهم میکند. ترکیب این عناصر میتواند دید امنیتی سازمان را افزایش، زمان شناسایی تهدید را کاهش و خسارت ناشی از حملات را محدود کند.