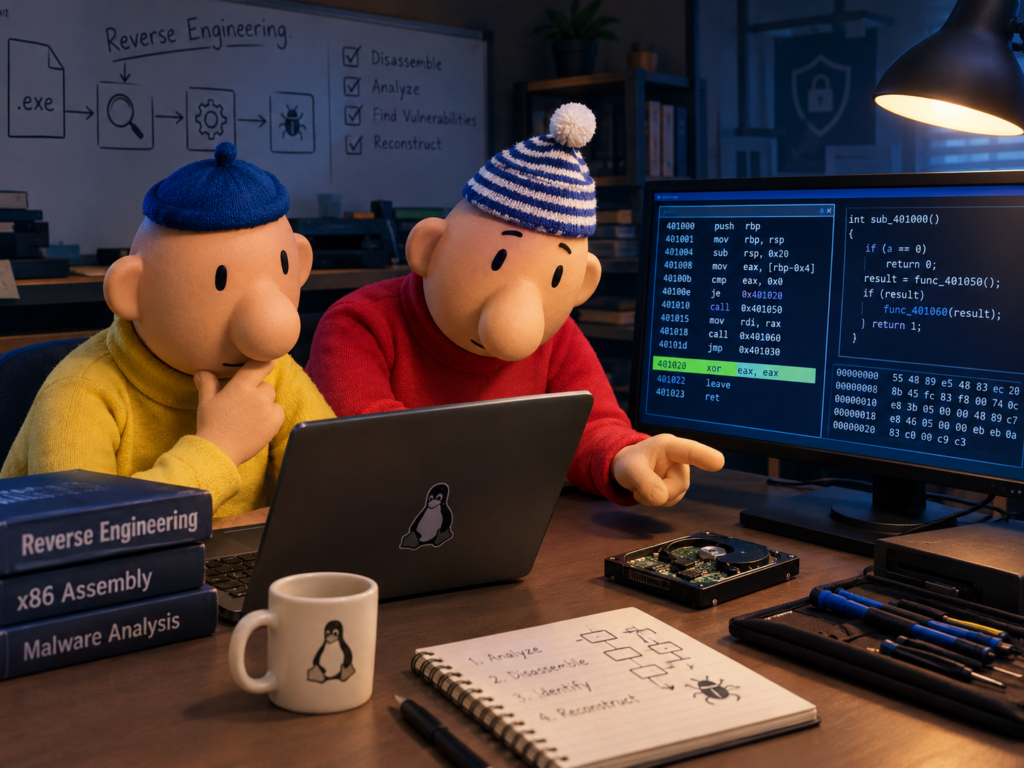
مهندسی معکوس (Reverse Engineering) فرایند تحلیل یک نرمافزار، سختافزار یا سیستم برای درک ساختار، عملکرد، اجزا و نحوه کار آن است. در حوزه امنیت سایبری، این فرایند به متخصصان کمک میکند بدون دسترسی به کد منبع (Source Code) یا طراحی اولیه، نحوه عملکرد یک سیستم را بررسی کرده و ضعفها و تهدیدهای احتمالی آن را شناسایی کنند. مهندسی معکوس با کمک به سازمانها برای درک تهدیدها و تقویت مکانیزمهای دفاعی، نقش مهمی در امنیت سایبری (Cybersecurity) دارد و به تحلیلگران امکان میدهد نرمافزارهای مخرب (Malware) را بررسی کرده و نحوه عملکرد و روشهای احتمالی حمله آنها را بهتر درک کنند.
فرایند مهندسی معکوس
این فرایند شامل چند مرحله اصلی برای شناخت نحوه عملکرد سیستم و شناسایی آسیبپذیریهای امنیتی آن است.
- تحلیل: در این مرحله، نحوه عملکرد سیستم یا برنامه درک شده و آسیبپذیریهای امنیتی احتمالی (Potential Security Vulnerabilities) شناسایی میشوند. هدف این است که مشخص شود سیستم چگونه کار میکند و چه نقاط ضعفی ممکن است در آن وجود داشته باشد.
- دیساسمبلی: در این مرحله، کد ماشین یا فایل باینری مورد بررسی قرار گرفته و با استفاده از ابزارهای Disassembler به دستورهای Assembly تبدیل میشود تا تحلیلگر بتواند ساختار و منطق اجرای برنامه را بررسی کند.
- بازسازی: در این مرحله، اطلاعات و ساختارهای بهدستآمده از تحلیل برای ایجاد یک نمایش قابلفهمتر از کد یا منطق برنامه استفاده میشوند. این کار میتواند شامل بازسازی بخشی از کد، ساختار داده یا منطق عملکردی برنامه باشد.
- آزمایش: در این مرحله، کد یا Firmware بازسازیشده مورد آزمایش قرار میگیرد تا آسیبپذیریهای امنیتی احتمالی شناسایی شوند. رفتار سیستم بررسی و تأیید شود و مشخص شود که سیستم مطابق انتظار عمل میکند یا خیر.
- کاهش و رفع ریسک: پس از شناسایی آسیبپذیریهای امنیتی، باید یک برنامه برای اصلاح (Remediation) و کاهش ریسک آنها ایجاد و اجرا شود. هدف این مرحله کاهش احتمال سوءاستفاده از آسیبپذیریها و بهبود وضعیت امنیتی سیستم است.
روشهای تحلیل در مهندسی معکوس
- تحلیل ایستا: در تحلیل ایستا (Static Analysis)، فایل یا برنامه بدون اجرا شدن مورد بررسی قرار میگیرد. در این روش، تحلیلگر میتواند اطلاعات مختلفی مانند Hash، Strings، Header، Importها، Exportها، Sectionها، منابع Embedded، کد Assembly، Decompiled Code و ساختار توابع را بررسی کند. مزیت اصلی تحلیل ایستا این است که فایل مشکوک بدون نیاز به اجرا مورد تحلیل قرار میگیرد و در نتیجه خطر اجرای مستقیم بدافزار کاهش مییابد. بااینحال، این روش محدودیتهایی نیز دارد؛ برای مثال، برخی بدافزارها کد اصلی خود را بهصورت رمزگذاریشده یا مبهمشده (Obfuscated) نگهداری میکنند و تنها هنگام اجرا آن را Decode یا Decrypt میکنند. در چنین شرایطی، تحلیل ایستا بهتنهایی ممکن است برای درک کامل عملکرد بدافزار کافی نباشد.
- تحلیل پویا: در تحلیل پویا (Dynamic Analysis)، برنامه یا فایل مشکوک در یک محیط کنترلشده و ایزوله اجرا میشود و رفتار آن در زمان اجرا مورد بررسی قرار میگیرد. در این روش، تحلیلگر میتواند نحوه ایجاد، تغییر یا حذف فایلها، ایجاد و تغییر Registry Keyها، Processهای ایجادشده، API Callهای انجامشده، ارتباطات و ترافیک شبکه و همچنین تغییرات ایجادشده در حافظه (Memory) را بررسی کند. تحلیل پویا به تحلیلگر کمک میکند رفتار واقعی برنامه را هنگام اجرا مشاهده کند؛ بهویژه در شرایطی که بخشی از کد برنامه در زمان اجرا Decode یا Decrypt میشود.
در تحلیل ایستا، تمرکز اصلی بر ساختار فایل، کد و منطق احتمالی برنامه است، درحالیکه در تحلیل پویا رفتار واقعی برنامه هنگام اجرا بررسی میشود. تحلیل ایستا معمولاً خطر کمتری دارد، اما تکنیکهایی مانند Obfuscation میتوانند فرایند تحلیل را دشوار کنند. در مقابل، تحلیل پویا به یک محیط کنترلشده و ایزوله نیاز دارد و تکنیکهایی مانند Anti-VM و Anti-Debug ممکن است باعث شوند برنامه رفتار واقعی خود را در محیط تحلیل نشان ندهد. به همین دلیل، در پروژههای واقعی Reverse Engineering و بهویژه Malware Analysis، معمولاً از هر دو روش در کنار یکدیگر استفاده میشود.
مزایای Reverse Engineering
- تحلیل بدافزار: مهندسی معکوس میتواند به شناسایی و تحلیل Malware کمک کند. این کار اطلاعات ارزشمندی درباره نحوه عملکرد بدافزار و روشهای محافظت در برابر آن فراهم میکند. برای مثال، تحلیلگر میتواند با بررسی یک نمونه بدافزار متوجه شود:
- بدافزار چگونه اجرا میشود.
- چه عملیاتی انجام میدهد.
- با چه بخشهایی از سیستم ارتباط برقرار میکند.
- چگونه میتوان در برابر آن دفاع کرد.
- توسعه محصول: مهندسی معکوس میتواند برای تحلیل محصولات رقبا (Competitors’ Products)، شناسایی روندهای بازار (Market Trends) و بهبود طراحی و توسعه محصولات مورد استفاده قرار گیرد.
- بررسی انطباق: مهندسی معکوس میتواند به سازمانها کمک کند تا میزان انطباق (Compliance) خود با استانداردها و مقررات صنعتی (Industry Standards and Regulations) را بررسی کنند. این کار کمک میکند سازمان اطمینان حاصل کند که الزامات لازم در زمینه امنیت و حریم خصوصی را رعایت میکند.
معایب مهندسی معکوس
- نگرانیهای قانونی: مهندسی معکوس ممکن است حقوق مالکیت فکری (Intellectual Property Rights) یا مجوزهای نرمافزاری (Software Licenses) را نقض کند و در نتیجه مشکلات و چالشهای قانونی ایجاد شود. بنابراین، انجام Reverse Engineering باید با توجه به قوانین، مجوز نرمافزار و حقوق مالکیت فکری انجام شود.
- نیازمند منابع زیاد: مهندسی معکوس به دلیل نیاز به ابزارهای تخصصی، دانش و تخصص و زمان میتواند فرایندی پرهزینه و نیازمند منابع (Resource-Intensive) برای سازمانها باشد.
- ملاحظات اخلاقی: تحلیل نرمافزارهای اختصاصی (Proprietary Software) یا دادههای حساس (Sensitive Data) میتواند مسائل و نگرانیهای اخلاقی ایجاد کند. به همین دلیل، تحلیلگران باید علاوه بر جنبه فنی، به مجوز دسترسی و نحوه استفاده از اطلاعات نیز توجه داشته باشند.
- دامنه محدود : در مواردی که مهارتها و دانش تخصصی زیادی مورد نیاز باشد، مهندسی معکوس ممکن است نتواند تمام آسیبپذیریهای امنیتی احتمالی را شناسایی کند. بنابراین، Reverse Engineering به تنهایی تضمین نمیکند که تمام نقاط ضعف یک سیستم کشف شوند.
- نتایج غیرقابلاعتماد: اگر مهندسی معکوس بهصورت کامل و دقیق انجام نشود، یا سیستم مورد تحلیل بهگونهای طراحی شده باشد که عمداً تلاشهای مهندسی معکوس را خنثی کند (Thwart Reverse Engineering Efforts)، ممکن است نتایج بهدستآمده قابلاعتماد نباشند. برای مثال، برخی نرمافزارها ممکن است از تکنیکهایی مانند مبهمسازی یا مکانیزمهای ضدتحلیل استفاده کنند که تحلیل آنها را دشوارتر میکند.
خطرات امنیتی مرتبط با مهندسی معکوس
اگرچه مهندسی معکوس در دست افراد متخصص و در شرایط مناسب میتواند یک ابزار مفید باشد، اما مهاجمان و هکرها نیز میتوانند از آن برای کشف و سوءاستفاده از آسیبپذیریها استفاده کنند.
افشای کدهای حساس: یکی از خطرات اصلی مهندسی معکوس، احتمال افشای کدهای حساس است. رقبا یا هکرها میتوانند یک برنامه را تجزیه و تحلیل کنند تا به الگوریتمهای اختصاصی و دادههای حساس یا اختصاصی دسترسی پیدا کنند.
سرقت مالکیت فکری و دزدی نرمافزاری: مهندسی معکوس میتواند منجر به سرقت مالکیت فکری شود. با آشکار شدن نحوه عملکرد داخلی، طراحی و معماری نرمافزار، ممکن است اطلاعات لازم برای افراد غیرمجاز فراهم شود تا نوآوریهای یک شرکت را کپی یا مورد سوءاستفاده قرار دهند.
ایجاد نسخههای مشتقشده غیرمجاز: مهندسی معکوس میتواند به توسعهدهندگان غیرمجاز اجازه دهد نسخههای مشتقشده (Derivative Works)، محصولات کپی یا مشابه، نسخههای تغییریافته نرمافزار ایجاد کنند.
نقضهای امنیتی: یکی از مهمترین خطرات مهندسی معکوس این است که مهاجمان میتوانند از آن برای کشف و سوءاستفاده از آسیبپذیریهای امنیتی استفاده کنند. این موضوع ممکن است منجر به دسترسی غیرمجاز به دادههای خصوصی، اختلال در سرویسها و کاهش اعتماد کاربران شود.
کمک به تهدیدات پیشرفته و پایدار: مهاجمان ماهر در عملیات تهدیدات پیشرفته و پایدار (APTs) میتوانند از مهندسی معکوس بهعنوان یکی از تکنیکهای خود برای تحلیل نرمافزارها، شناسایی نقاط ضعف و توسعه یا بهبود ابزارهای حمله استفاده کنند.